Cara Melihat Versi Mikrotik

Cara melihat versi mikrotik, Untuk melihat versi Mikrotik sebenrnya ada berbagai macam cara, bisa kita pake Winbox,Webfig, Telnet ataupun SSH, tergantung agan2 demen nya pake cara yang mana, penasaran? gimana caranya, langsung klik tulisan diatas, atau cari di kolom menu.

EBGP Peering

External BGP atau sering disingkat EBGP berarti sebuah sesi BGP yang terjadi antardua router atau lebih yang berbeda autonomous systemnya atau berbeda hak administratif.

Dasar - Dasar Firewall

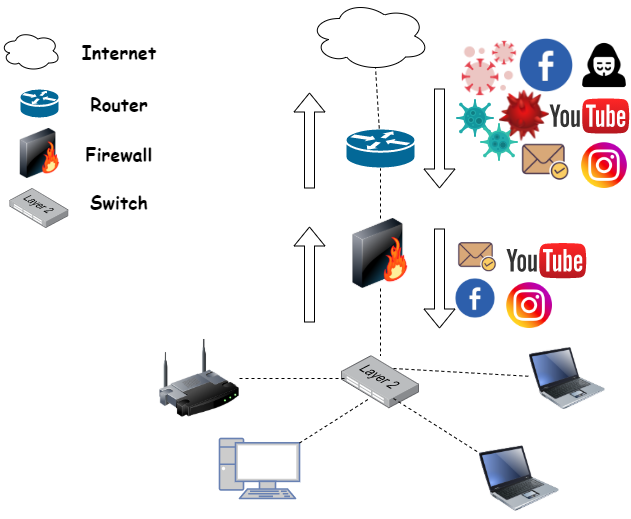
APA ITU FIREWALL?? Tembok Api?? Jadi firewall itu adalah tembok yang mengeuarkan api :V, Canda… OKE Jadi firewall ini merupakan suatu sistem keamanan yang dimana di dia berfungsi untuk mengamankan jaringan kita baik dari internet maupun jaringan lokal.

Network Automation

Network automation menurut Techopedia adalah proses mengotomasi konfigurasi, manajemen, dan operasi jaringan komputer. Ini juga merupakan metodologi yang digunakan untuk mengotomasi proses jaringan.

Video Tutorial Jaringan

Silahkan Klik tulisan diatas, atau pilih kolom menu "Video Tutorial" untuk dapat langsung mengaksesnya, 100% FREE. Terdapat berbagai macam video terkait tentang materi pembelajaran jaringan.

Saturday, December 5, 2020

BELAJAR EIGRP ( EIGRP – Filtering AD )

EIGRP – Filtering AD


Assalamualaikum temen - temen, kembali lagi di blog saya... dan terimakasih telah berkunjung ke blog saya, di blog kali ini saya akan membahas masih seputar EIGRP yaa dan seperti biasa kali ini kita akan membahasnya lebih dalam lagi..


Oke yang sesuai dijudul, di materi kali ini saya akan membahas tentang EIGRP Filtering AD, nahhh untuk filtering yang ini kita hanya menggatikan AD pada suatu routing Protocol dengan 255 ( Unreachable ), sehingga nanti routing protocol itu tidak akan terbaca oleh routing tabel..


Dan disini kita pake routing protcol EIGRP, soo kita coba filtering IP yang join ke routing EIGRP....


Oiya karena ini adalah blog lanjutan, jadi saya hanya melakukan konfigurasi yang hanya ada pada lab ini saja, kalo temenn - temen ingin melihat konfigurasi dasarnyaaa atau konfigurasi sebelumnyaaa. Temen - temen bisa lihat pada link dibawah ini :


👉https://insinyurbocah2109.blogspot.com/2020/12/belajar-eigrp-konfigurasi-dasar-eigrp.html

BELAJAR EIGRP ( Konfigursi Dasar EIGRP ) - Lab 1 EIGRP


👉https://insinyurbocah2109.blogspot.com/2020/12/belajar-eigrp-eigrp-filetring.html

BELAJAR EIGRP ( EIGRP Filtering Distribute List ) - Lab 2 EIGRP


👉https://insinyurbocah2109.blogspot.com/2020/12/belajar-eigrp-eigrp-filtering-prefix.html

BELAJAR EIGRP ( EIGRP Filtering Prefix List - IN ) - Lab 3 EIGRP


👉https://insinyurbocah2109.blogspot.com/2020/12/belajar-eigrp-eigrp-filtering-prefix_4.html

BELAJAR EIGRP ( EIGRP Filtering Prefix List - OUT ) - Lab 4 EIGRP 


👉https://insinyurbocah2109.blogspot.com/2020/12/belajar-eigrp-eigrp-filtering-acl.html

BELAJAR EIGRP ( EIGRP Filtering ACL ) - Lab 5 EIGRP 


Oke? langsung aja cuss ke konfigurasinyaaaaa


TOPOLOGI = 


Sebelum mulai ke konfigurasi nyaa, pastikan hapus terlebih dahulu konfigurasi Filtering ACLnya dan Distribute Listnyaaa


R2

R2-TKJB(config)#access-list 1 permit 3.3.3.0 0.0.0.255 

👉( Maksud dari konfigurasi ini, kita akan memblokir IP 3.3.3.0 s/d 3.3.3.255 0 )

R2-TKJB(config)#rou eig 10

R2-TKJB(config-router)#dista

R2-TKJB(config-router)#distance 255 0.0.0.0 255.255.255.255 1

👉(  Dan 255 disini adalah nilai AD nya yang akan kita ubah, lalu angka 1 dibelakang adalah dari access-list 1 )


Nahh kalo udah tinggal pengecekkan!!!...., dan hasilnya IP 3.3.3.0 s/d 3.3.3.255 yang join ke EIGRP terfilter sehingga gk ada di tabel routing, karena IP tersebut gk ada di tabel routing.. maka otomatis IP tersebut gk akan bisa kita ping....


R2

R2-TKJB(config)#do sh ip route

 23.0.0.0/24 is subnetted, 1 subnets

C 23.23.23.0 is directly connected, FastEthernet0/0

 12.0.0.0/24 is subnetted, 1 subnets

C 12.12.12.0 is directly connected, GigabitEthernet1/0


DONE ;)


TERIMAKASIH

WASSALAMUALAIKUM WR.WB


BELAJAR EIGRP ( EIGRP – Filtering ACL )

 EIGRP – Filtering ACL


Assalamualaikum temen - temen, kembali lagi di blog saya... dan terimakasih telah berkesempatan mengunjungi blog saya, pada blog kali ini kita masib akan membahas materi mengenai EIGRP yaaa dan lebih tepatnya yaitu EIGRP Filtering ACL.


Jadi pada filtering kali ini, kita akan memfilter berdasarkan IP Genap dan IP Ganjil...., dan cara konfigurasinya sangat mudah, dan sama... namun yang membedakan nya ialah :

0.0.0.0 = IP Genap / ( Jika pake yang ini nanti IP Ganjilnya yang terblokir )

0.0.0.1 = IP Ganjil / ( Jika pake yang ini nanti IP Genapnya yang terblokir )


karena ini adalah blog lanjutan, jadi bagi temen - temen yang ingin melihat konfigurasi dasar dari blog ini bisa lihat pada link dibawah :


👉https://insinyurbocah2109.blogspot.com/2020/12/belajar-eigrp-konfigurasi-dasar-eigrp.html

BELAJAR EIGRP ( Konfigursi Dasar EIGRP ) - Lab 1 EIGRP


👉https://insinyurbocah2109.blogspot.com/2020/12/belajar-eigrp-eigrp-filetring.html

BELAJAR EIGRP ( EIGRP Filtering Distribute List ) - Lab 2 EIGRP


👉https://insinyurbocah2109.blogspot.com/2020/12/belajar-eigrp-eigrp-filtering-prefix.html

BELAJAR EIGRP ( EIGRP Filtering Prefix List - IN ) - Lab 3 EIGRP


👉https://insinyurbocah2109.blogspot.com/2020/12/belajar-eigrp-eigrp-filtering-prefix_4.html

BELAJAR EIGRP ( EIGRP Filtering Prefix List - OUT ) - Lab 4 EIGRP 


*Oke langsung aja ke konfigurasinyaa


TOPOLOGI = 


Hal yang pertama harus dilakukan adalah hapus dahulu konfigurasi Filtering Prefix listnya....kalo udah sekarang kita coba dulu akan ngeblokir IP ganjilnya...


R2

R2-TKJB(config)#access-list 1 permit 0.0.0.0 255.255.255.254

R2-TKJB(config)#router eigrp 10

R2-TKJB(config-router)#distribute-list 1 in f0/0


Nah.... begitu di cek... kita bisa lihat disini hanya ada IP Genap saja.........


R2

R2(config)#do sh ip route

 1.0.0.0/32 is subnetted, 1 subnets

D 1.1.1.1 [90/130816] via 12.12.12.1, 00:59:00, GigabitEthernet1/0

 2.0.0.0/32 is subnetted, 1 subnets

C 2.2.2.2 is directly connected, Loopback0

 3.0.0.0/8 is variably subnetted, 6 subnets, 5 masks

D 3.3.3.16/28 [90/156160] via 23.23.23.3, 00:12:40, FastEthernet0/0

D 3.3.3.32/29 [90/156160] via 23.23.23.3, 00:12:40, FastEthernet0/0

D 3.3.3.96/27 [90/156160] via 23.23.23.3, 00:43:17, FastEthernet0/0

D 3.3.3.148/30 [90/156160] via 23.23.23.3, 00:12:40, FastEthernet0/0

D 3.3.3.192/28 [90/156160] via 23.23.23.3, 00:12:40, FastEthernet0/0

 23.0.0.0/24 is subnetted, 1 subnets

C 23.23.23.0 is directly connected, FastEthernet0/0

 12.0.0.0/24 is subnetted, 1 subnets

C 12.12.12.0 is directly connected, GigabitEthernet1/0


Sekarang Kita coba blokir IP Genapnya, dan yang hanya tertera di tabel rotuing hanya IP yang ganjilll.. tapi jangan lupa hapus dulu yang konfigurasi blokir IP yang ganjil


R2

R2-TKJB(config)#access-list 1 permit 0.0.0.1 255.255.255.254


Oiyaa konfigurasi Distribute list yang di dalem routing eigrpnya jangan diapus yaa, cukup hapus konfigurasi yang blokir IP ganjilnya ajjahhh, nah kalo udah cek di tabel routingnya lagi


R2

R2-TKJB(config)#do sh ip route

 1.0.0.0/32 is subnetted, 1 subnets

D 1.1.1.1 [90/130816] via 12.12.12.1, 02:13:40, GigabitEthernet1/0

 2.0.0.0/32 is subnetted, 1 subnets

C 2.2.2.2 is directly connected, Loopback0

 3.0.0.0/32 is subnetted, 1 subnets

D 3.3.3.3 [90/156160] via 23.23.23.3, 02:13:40, FastEthernet0/0

 23.0.0.0/24 is subnetted, 1 subnets

C 23.23.23.0 is directly connected, FastEthernet0/0

 12.0.0.0/24 is subnetted, 1 subnets

C 12.12.12.0 is directly connected, GigabitEthernet1/0


DONE :)


TERIMAKASIH

WASSALAMUALAIKUM WR.WB


BELAJAR EIGRP ( EIGRP Filtering Prefix List – Out )

EIGRP Filtering Prefix List – Out 


Assalamualaikum temen - temen, kembali lagi di blog saya... dan terimakasih telah berkunjung ke blog saya, di blog kali ini saya akan membahas masih seputar EIGRP yaa dan seperti biasa kali ini kita akan membahasnya lebih dalam lagi..


Oke yang sesuai dijudul, di materi kali ini saya akan membahas tentang EIGRP Filtering Prefix List OUT, nahhh Pada Filtering Prefix List... kita masih menggunakan IN sama OUT yaa, dan di blogg ini saya akan membahas OUT nya, Karena yang IN sudah saya bahas di blog sebelumnya...


Karena ini adalah blog lanjutan jadi saya hanya melakukan konfigurasi yang hanya pada blog ini saja, dan jika teman - teman ingin melihat konfigurasi dasarnya, bisa lihat pada link dibawh ini.


👉https://insinyurbocah2109.blogspot.com/2020/12/belajar-eigrp-konfigurasi-dasar-eigrp.html

BELAJAR EIGRP ( Konfigursi Dasar EIGRP ) - Lab 1 EIGRP


👉https://insinyurbocah2109.blogspot.com/2020/12/belajar-eigrp-eigrp-filetring.html

BELAJAR EIGRP ( EIGRP Filtering Distribute List ) - Lab 2 EIGRP


👉https://insinyurbocah2109.blogspot.com/2020/12/belajar-eigrp-eigrp-filtering-prefix.html

BELAJAR EIGRP ( EIGRP Filtering Prefix List - IN ) - Lab 3 EIGRP


*Oke lanjut ke konfigurasinyaa


TOPOLOGI  = 


Sebelum mulai konfigurasinya, jangan lupa hapus dulu konfigurasi Filtering Prefix List IN nya...., kalo sudah kita bisa mulai konfigurasinyaaa


R3

R3-TKJB(config)#ip prefix-list EIGRP_OUT seq 10 deny 3.3.3.0/24 ge 28 le 30

R3-TKJB(config)#ip prefix-list EIGRP_OUT seq 20 permit 0.0.0.0/0 le 32

R3-TKJB(config)#ro

R3-TKJB(config)#router eigrp 10

R3-TKJB(config-router)#distribute-li

R3-TKJB(config-router)#distribute-list prefix EIGRP_OUT out

R3-TKJB(config-router)#exit

R3-TKJB(config)#


Nah kalo udah... cek coba tabel routing nya... dan bisa dilihat network 3.3.3.x yang memiliki prefix 28 sampai 30 di blok dan tidak ada di dalam routing tabel R1 dan R2....


R1

R1-TKJB(config)#do show ip route

 1.0.0.0/32 is subnetted, 1 subnets

C 1.1.1.1 is directly connected, Loopback0

 3.0.0.0/8 is variably subnetted, 2 subnets, 2 masks

D 3.3.3.3/32 [90/156416] via 12.12.12.2, 00:17:08, GigabitEthernet1/0

D 3.3.3.96/27 [90/156416] via 12.12.12.2, 00:08:11, GigabitEthernet1/0

 23.0.0.0/24 is subnetted, 1 subnets

D 23.23.23.0 [90/28416] via 12.12.12.2, 00:17:08, GigabitEthernet1/0

 12.0.0.0/24 is subnetted, 1 subnets

C 12.12.12.0 is directly connected, GigabitEthernet1/0


DONE :)


TERIMAKASIH

WASSALAMUALAIKUM WR.WB


BELAJAR EIGRP ( EIGRP Filtering Prefix List -in )

 EIGRP Filtering Prefix List -IN  


Assalamualaikum temen - temen, kembali lagi di blog saya... dan terimakasih telah berkunjung ke blog saya, di blog kali ini saya akan membahas masih seputar EIGRP yaa dan seperti biasa kali ini kita akan membahasnya lebih dalam lagi..


Oke yang sesuai dijudul, di materi kali ini saya akan membahas tentang EIGRP Filtering Prefix List IN, nahhh Pada Filtering Prefix List... kita masih menggunakan IN sama OUT yaa, dan di blogg ini saya akan membahas IN nya dulu.


Filtering menggunakan prefix list digunakan jika kita ingin memfilter berdasarkan netmasknya, misal network pada R3 dengan prefix /24 - /28 akan diblok, selain itu akan ditampilkan


Karena ini adalah blogg lanjutan dari blog tentang EIGRP sebelumnya, jadi saya hanya melakukan konfigurasi yang hanya pada materi kali ini saja, dan untuk teman - teman yang ingin melihat konfigurasi dasarnya... bisa dilihat pada link dibawah ini : 


👉https://insinyurbocah2109.blogspot.com/2020/12/belajar-eigrp-konfigurasi-dasar-eigrp.html

BELAJAR EIGRP ( Konfigursi Dasar EIGRP ) - Lab 1 EIGRP


👉https://insinyurbocah2109.blogspot.com/2020/12/belajar-eigrp-eigrp-filetring.html

BELAJAR EIGRP ( EIGRP Filtering Distribute List ) - LAb 2 EIGRP


TOPOLOGI = 


R1

R1-TKJB(config)#int g1/0

R1-TKJB(config-if)#ip add 12.12.12.1 255.255.255.0

R1-TKJB(config-if)#no sh

R1-TKJB(config-if)#exit

R1-TKJB(config)#

R1-TKJB(config)#rou

R1-TKJB(config)#router eigrp 10

R1-TKJB(config-router)#net 12.12.12.1 0.0.0.0

R1-TKJB(config-router)#no au

R1-TKJB(config-router)#no auto-summary

R1-TKJB(config-router)#exit

R1-TKJB(config)#


R2

R2-TKJB(config)#int fa0/0

R2-TKJB(config-if)#ip add 23.23.23.2 255.255.255.0

R2-TKJB(config-if)#no sh

R2-TKJB(config-if)#exit

R2-TKJB(config)#int g1/0

R2-TKJB(config-if)#ip add 12.12.12.2 255.255.255.0

R2-TKJB(config-if)#no sh

R2-TKJB(config-if)#exit

R2-TKJB(config)#rout

R2-TKJB(config)#router eigrp 10

R2-TKJB(config-router)#net12.12.12.2 0.0.0.0

R2-TKJB(config-router)#net 23.23.23.2 0.0.0.0

R2-TKJB(config-router)#no auto-summary

R2-TKJB(config-router)#exit

R2-TKJB(config)#


R3

R3-TKJB(config)#int fa0/0

R3-TKJB(config-if)#ip add 23.23.23.3 255.255.255.0

R3-TKJB(config-if)#no sh 

R3-TKJB(config-if)#

R3-TKJB(config-if)#int lo 0

R3-TKJB(config-if)#ip add 3.3.3.3 255.255.255.255

R3-TKJB(config-if)#int lo 1

R3-TKJB(config-if)#ip add 3.3.3.17 255.255.255.240

R3-TKJB(config-if)#int lo 2

R3-TKJB(config-if)#ip add 3.3.3.33 255.255.255.248

R3-TKJB(config-if)#int lo 3

R3-TKJB(config-if)#ip add 3.3.3.100 255.255.255.224

R3-TKJB(config-if)#int lo 4

R3-TKJB(config-if)#ip add 3.3.3.150 255.255.255.252

R3-TKJB(config-if)#int lo 5

R3-TKJB(config-if)#ip add 3.3.3.200 255.255.255.240

R3-TKJB(config-if)#exit

R3-TKJB(config)#

R3-TKJB(config)#router eigrp 10

R3-TKJB(config-router)#net 0.0.0.0

R3-TKJB(config-router)#no aut

R3-TKJB(config-router)#no auto-summary


Sekarang di Cek sebelum kita filter prefixnyaaa.....


R2-TKJB#show ip rou

 1.0.0.0/32 is subnetted, 1 subnets

D 1.1.1.1 [90/130816] via 12.12.12.1, 02:40:44, GigabitEthernet1/0

 2.0.0.0/32 is subnetted, 1 subnets

C 2.2.2.2 is directly connected, Loopback0

 3.0.0.0/8 is variably subnetted, 6 subnets, 5 masks

D 3.3.3.3/32  [90/156160] via 23.23.23.3, 03:52:40, FastEthernet0/0

D 3.3.3.16/28 [90/156160] via 23.23.23.3, 00:09:11, FastEthernet0/0

D 3.3.3.32/29 [90/156160] via 23.23.23.3, 00:09:11, FastEthernet0/0

D 3.3.3.96/27 [90/156160] via 23.23.23.3, 00:09:11, FastEthernet0/0

D 3.3.3.148/30 [90/156160] via 23.23.23.3, 00:09:11, FastEthernet0/0

D 3.3.3.192/28 [90/156160] via 23.23.23.3, 00:09:11, FastEthernet0/0

 23.0.0.0/24 is subnetted, 1 subnets

C 23.23.23.0 is directly connected, FastEthernet0/0

 12.0.0.0/24 is subnetted, 1 subnets

C 12.12.12.0 is directly connected, GigabitEthernet1/0


Nah kalo udh dicekk kita bisa mulai konfigurasi prefix list nyaaa...


R2

R2-TKJB(config)#ip prefix-list EIGRP_IN seq 10 deny 3.3.3.0/24 le 28

R2-TKJB(config)#ip prefix-list EIGRP_IN seq 20 permit 0.0.0.0/0 le 32

R2-TKJB(config)#ro

R2-TKJB(config)#router eigrp 10

R2-TKJB(config-router)#distribute-list prefix EIGRP_IN in

R2-TKJB(config-router)#exit

R2-TKJB(config)#


Kita cek tabel routing. Pastikan network 3.3.3.x dengan prefix antara 24 sampai 28 sudah tidak ada. Yang ada hanyalah prefix antara 29 sampai 30.


R2-TKJB#show ip rou

 1.0.0.0/32 is subnetted, 1 subnets

D 1.1.1.1 [90/130816] via 12.12.12.1, 02:54:54, GigabitEthernet1/0

 2.0.0.0/32 is subnetted, 1 subnets

C 2.2.2.2 is directly connected, Loopback0

 3.0.0.0/8 is variably subnetted, 3 subnets, 3 masks

D 3.3.3.3/32 [90/156160] via 23.23.23.3, 02:30:22, FastEthernet0/0

D 3.3.3.32/29 [90/156160] via 23.23.23.3, 00:21:10, FastEthernet0/0

D 3.3.3.148/30 [90/156160] via 23.23.23.3, 00:21:10, FastEthernet0/0

 23.0.0.0/24 is subnetted, 1 subnets

C 23.23.23.0 is directly connected, FastEthernet0/0

 12.0.0.0/24 is subnetted, 1 subnets

C 12.12.12.0 is directly connected, GigabitEthernet1/0


DONE :)


TERIMAKASIH 
WASSALAMUALAIKUM WR.WB


BELAJAR EIGRP ( EIGRP Filetring Distribute List )

 EIGRP Filetring Distribute List 


Assalamualaikum temen - temen kembali lagi di blog saya, dan terimakasih telah berkunjung ke blog saya, pada blog kali ini saya akan melanjutnkan materi dari blog sebelumnya dan masih seputar EIGRP, namun tentu saja diblog ini kita akan membahas lebih dalam mengenai EIGRP,


Yappp sesuai di judul kita akan membahas tenteang filtering Distribute list pada routing EIGRP.... singkatnya fungsi filtering hampir sama dengan firewall bahkan hanya sedikit perbedaannya, namun filtering disini kita akan memfilter IP, yang mana IP tersebut nanti 
tidak akan masuk di tabel routing dan otomatis tidak akan bisa di ping


Oke kalo gitu kita langsung aja ke konfigurasinyaaa


TOPOLOGI = 


Pada Filtering Distribute List ada yang namanya IN sama OUT, 
Maksud in sama out disini yaitu, saya akan memberi contoh yaaa, jika ada IP 2.2.2.2 dari R2 dan tujuannya di R1 maka kita bisa menngkonfigurasi 2 cara, yaitu kita bisa konfigurasi  IN atauoun OUT, karena paketnya berasal dari R2 maka dari itu kita konfig di R1 nya adalah IN, lalu kita bisa konfigurasi OUT di R2, karena paket menuju ke R1....


Jadi gampangnya in sama out ini terserah kita mau konfigurasi yang mana, boleh konfigurasi in ataupun konfigurasi out... isitilahnya kalo kita konfigurasi IN, paketnya akan di  blokir router tujuan sedangkan kalo kita konfigurasi OUT paketnya sudah di blokir dari Router asalnya, sehingga paket tersebut gk bisa komunikasi....


Contoh konfigurasi IN :

R1
R1-TKJB(config)#access-l
R1-TKJB(config)#access-list 1 deny 2.2.2.2
R1-TKJB(config)#access-list 1 per
R1-TKJB(config)#access-list 1 permit any
R1-TKJB(config)#
R1-TKJB(config)#rou
R1-TKJB(config)#router eigrp 10
R1-TKJB(config-router)#distribute-list 1 in g1/0
R1-TKJB(config-router)#exit
R1-TKJB(config)#


Contoh Konfigurasi OUT :

R2
R2-TKJB(config)#access-list 1 deny 2.2.2.2
R2-TKJB(config)#access-list 1 permit any
R2-TKJB(config)#rout
R2-TKJB(config)#router eigrp 10
R2-TKJB(config-router)#distribute-
R2-TKJB(config-router)#distribute-list 1 out g1/0
R2-TKJB(config-router)#exit


Begitu di cek IP 2.2.2.2 udh gk ada lagi di tabel routing!!!!...


R1-TKJB(config)#do sh ip rou
 1.0.0.0/32 is subnetted, 1 subnets
C 1.1.1.1 is directly connected, Loopback0
3.0.0.0/32 is subnetted, 1 subnets
D 3.3.3.3 [90/156416] via 12.12.12.2, 01:25:60, GigabitEthernet1/0
 23.0.0.0/24 is subnetted, 1 subnets
D 23.23.23.0 [90/28416] via 12.12.12.2, 01:16:41, GigabitEthernet1/0
 12.0.0.0/24 is subnetted, 1 subnets
C 12.12.12.0 is directly connected, GigabitEthernet1/0


DONE :) 


TERIMAKASIH
WASSALAMUALAIKUM WR.WB


BELAJAR EIGRP ( Konfigurasi Dasar EIGRP )

 EIGRP 

BASIC CONFIGURATION


Assalamualaikum temen - temen, kembali lagi di blog saya dan terimkasih sudah berkesampatan mengunjungi blog saya, di blogg kali ini saya akan membahas mengenai salah satu dynamic routing protocol terbaik sampai saat ini....


yaaa tentu kalian sudah lihat ya di judul, materi kali ini saya akan membahas mengenai dynamic routing EIGRP dan cara mengkonfigurasinyaa, tapi sebelum itu saya akan mengulas sedikit mengenai Dynamic routing EIGRP ini...


EIGRP (Enhanced Interior Gateway Routing Protocol) adalah routing protocol yang hanya di adopsi oleh router cisco atau sering disebut sebagai proprietary protocol pada CISCO. Dimana EIGRP ini hanya bisa digunakan sesama router CISCO saja dan routing ini tidak didukung dalam jenis router yang lain.


EIGRP sering disebut juga Hybrid-Distance-Vector Routing Protocol, karena cara kerjanya menggunkan dua tipe routing protocol,yaitu Distance vector protocol dan Link-State protocol.


Dalam pengertian bahwa routing EIGRP sebenarnya merupakan distance vector protocol tetapi prinsip kerjanya menggunakan links-states protocol. Sehingga EIGRP disebuat sebagai hybrid-distance-vector, mengapa dikatakan demikian??


karena prinsip kerjanya sama dengan links-states protocol yaitu mengirimkan semacam hello packet.


*Oke lah yaaa, sudah ada gambaran kan?? so kita langsung aja ke konfigurasinyaaaaa


TOPOLOGI = 


R1

R1(config)#ho RI-TKJB

R1-TKJB(config)#int g1/0

R1-TKJB(config-if)#ip add 12.12.12.1 255.255.255.0

R1-TKJB(config-if)#no sh

R1-TKJB(config-if)#exit

R1-TKJB(config)#

R1-TKJB(config)#int lo 0

R1-TKJB(config-if)#ip add 1.1.1.1 255.255.255.255

R1-TKJB(config-if)#no sh

R1-TKJB(config-if)#exit

R1-TKJB(config)#

R1-TKJB(config)#rou

R1-TKJB(config)#router eigrp 10

R1-TKJB(config-router)#net 1.1.1.1 0.0.0.0

R1-TKJB(config-router)#net 12.12.12.1 0.0.0.0

R1-TKJB(config-router)#no aut

R1-TKJB(config-router)#no auto-summary


R2

R2(config)#int g1/0

R2(config-if)#ip add 12.12.12.2 255.255.255.0

R2(config-if)#no sh

R2(config-if)#exit

R2(config)#

R2(config)#ho R2-TKJB

R2-TKJB(config)#int fa0/0

R2-TKJB(config-if)#ip add 23.23.23.2 255.255.255.0

R2-TKJB(config-if)#no sh

R2-TKJB(config-if)#exit

R2-TKJB(config)#

R2-TKJB(config)#int lo 0

R2-TKJB(config-if)#ip add 2.2.2.2 255.255.255.255

R2-TKJB(config-if)#exit

R2-TKJB(config)#rou

R2-TKJB(config)#router eigrp 10

R2-TKJB(config-router)#net 2.2.2.2 0.0.0.0

R2-TKJB(config-router)#net 12.12.12.2 0.0.0.0

R2-TKJB(config-router)#net 23.23.23.2 0.0.0.0

R2-TKJB(config-router)#no au

R2-TKJB(config-router)#no auto-summary


R3

R3(config)#ho R3-TKJB

R3-TKJB(config)#int f0/0

R3-TKJB(config-if)#ip add 23.23.23.3 255.255.255.0

R3-TKJB(config-if)#no sh

R3-TKJB(config-if)#exit

R3-TKJB(config)#

R3-TKJB(config)#int lo 0

R3-TKJB(config-if)#ip add 3.3.3.3 255.255.255.255

R3-TKJB(config-if)#exit

R3-TKJB(config)#router eigrp 10

R3-TKJB(config-router)#net 3.3.3.3 0.0.0.0

R3-TKJB(config-router)#net 23.23.23.3 0.0.0.0

R3-TKJB(config-router)#no au

R3-TKJB(config-router)#no auto-summary

R3-TKJB(config-router)#exit

R3-TKJB(config)#


R1

R1-TKJB(config)#do sh ip route

 1.0.0.0/32 is subnetted, 1 subnets

C 1.1.1.1 is directly connected, Loopback0

 2.0.0.0/32 is subnetted, 1 subnets

D 2.2.2.2 [90/130816] via 12.12.12.2, 00:07:04, GigabitEthernet1/0

 3.0.0.0/32 is subnetted, 1 subnets

D 3.3.3.3 [90/156416] via 12.12.12.2, 00:02:20, GigabitEthernet1/0

 23.0.0.0/24 is subnetted, 1 subnets

D 23.23.23.0 [90/28416] via 12.12.12.2, 00:07:04, GigabitEthernet1/0

 12.0.0.0/24 is subnetted, 1 subnets

C 12.12.12.0 is directly connected, GigabitEthernet1/0


Kalo sudah ada tanda ( D ) di tabel routing, maka otomatis ketika kita ping ke berbeda network pasti sudah bisaaa....


DONE :) 


TERIMAKASIH 

WASSALAMUALAIKUM WR.WB


Thursday, December 3, 2020

BELAJAR MPLS ( MPLS VPN )

MPLS VPN


Assalamualaikum temen - temen... kembali lagi di blogg saya, dan terimakasih telah berkunjung ke blogg saya, di blogg kali ini saya akan memberikan materi lab mengenai MPLS VPN

karena di lab sebelumnya kita sudah berhasil membuat backbone mpls , kini saatnya membuat jaringan mpls vpn. MPLS VPN digunakan untuk membuat jalur privat dari satu node ke node lainnya dalam jaringan umum


Karena ini adalah lab lanjutan, soo saya hanya melakukan konfigurasi yang hanya ada pada lab ini saja yaaa, dan bagi temen - teme yang baru berkunjung di blogg saya dan ingin melihat konfigurasi sebelumnya mengenai lab MPLS bisa dilihat di link yang sudah saya sediakan di bawah ini :


👉https://insinyurbocah2109.blogspot.com/2020/11/belajar-mpls-multi-protocol-label-swicth.html 

BELAJAR MPLS ( MPLS Backbone ) - Lab 1 MPLS


*Oke kalo gitu langsung cuss aja lah yaaa ke konfigurasinya


TOPOLOGI =


Pada jaringan di atas terlihat bahwa Bank BRI dan Bank BCA membuat jaringan privat dengan IP yang satu range, seolah – olah antara bank BCA.KIRI dan bank BCA.KANAN dalam satu jaringan yang sama. Padahal mereka sebenarnya melalui jaringan internet atau publik untuk berkomunikasi satu sama lain.


Adapun tahapan dalam konfigurasi adalah sebagai berikut :


Pada PE – Router :

1 Membuat VRF

2 Konfigurasikan IP Address & VRF pada PE yang menuju CE

3 Mengaktifkan MP - BGP

4 Menambahkan routing PE - CE


Pada CE Router :

1 Konfigurasi IP Addres CE

2 Konfigurasi Default Route


Hal yang pertama kita lakukan adala membuat VRF nya dulu

  1. VRF (Virtual Router Forwarding)  diperlukan untuk setiap customer, misalnya terdapat 2 customer maka kita juga mengkonfigurasikan 2 VRF.
  2. Virtual Router ini seolah-olah seperti masing-masing customer memiliki router sendiri yang mengatur trafik mereka melalui MPLS domain.
  3. Masing-masing VRF memiliki identitas sendiri-sendiri untuk setiap customer
  4. Karena VRF inilah, dimungkinkan customer berbeda namun memiliki IP Address yang sama dapat diakomodir menggunakan MPLS network


PE-1
PE-1(config)#ip vrf BRI.KIRI
PE-1(config-vrf)#
PE-1(config-vrf)#rd 65000:1
PE-1(config-vrf)#route-
PE-1(config-vrf)#route-target export 65000:1
PE-1(config-vrf)#route-target import 65000:1
PE-1(config-vrf)#exit
PE-1(config)#
PE-1(config)#
PE-1(config)#ip vrf BCA.KIRI
PE-1(config-vrf)#rd 65000:2
PE-1(config-vrf)#route-target export 65000:2
PE-1(config-vrf)#route-target import 65000:2
PE-1(config-vrf)#exit


RD (Route Distinguisher)
RD merupakan identitas dari sebuah VRF, Setiap customer memiliki VRF sendiri
Penulisan RD dapat dituliskan seperti format berikut :
  • 16-bit AS Number : 32-bit number –> contoh : 65000 : 1
  • 32-bit IP Address  : 15-bit number –> contoh : 192.168.0.1 : 1

RT (Route Target)
RT digunakan untuk menentukan route yang mana yang akan di import ke dalam VRF dan menentukan route yang mana yang akan di export, sifatnya seperti routing policy.
Format penulisannya seperti RD yakni seperti berikut :
  • 16-bit AS Number : 32-bit number –> contoh : 65000 : 1
  • 32-bit IP Address  : 15-bit number –> contoh : 192.168.0.1 : 1


PE-2
PE-2(config)#ip vrf BRI.KANAN
PE-2(config-vrf)#rd 65000:1
PE-2(config-vrf)#route-target export 65000:1
PE-2(config-vrf)#route-target import 65000:1
PE-2(config-vrf)#exit
PE-2(config)#ip vrf BCA.KANAN
PE-2(config-vrf)#rd 65000:2
PE-2(config-vrf)#route-target export 65000:2
PE-2(config-vrf)#route-target import 65000:2
PE-2(config-vrf)#exit
PE-2(config)#


Konfigurasi IP Address & VRF pada PE yang menuju CE
Setelah VRF dikonfigurasikan, maka kita bisa mengkonfigurasikan IP Address yang sama pada beberapa interface router. Tanpa VRF, pada router tidak bisa dikonfigurasikan IP Address yang sama kecuali di bridging.


PE-1
PE-1(config)#int f0/0
PE-1(config-if)#ip vrf forwarding BRI.KIRI
PE-1(config-if)#ip add 192.168.100.1 255.255.255.252
PE-1(config-if)#no sh
PE-1(config-if)#exit
PE-1(config)#
PE-1(config)#int fastEthernet 0/1
PE-1(config-if)#ip vrf forwarding BCA.KIRI
PE-1(config-if)#ip add 192.168.100.1 255.255.255.252
PE-1(config-if)#no sh


Mengaktifkan MP-BGP
MP – BGP (Multi Protocol BGP) digunakan untuk membawa informasi routing, IPv4 prefixes, VPN Customer dll menuju PE router lainnnya.


PE-1
PE-1(config)#rou
PE-1(config)#router bgp 65000
PE-1(config-router)#address-
PE-1(config-router)#address-family vpnv4
PE-1(config-router-af)#neighbor 10.10.10.2 activate
PE-1(config-router-af)#exit


PE-2
PE-2(config)#router bgp 65000
PE-2(config-router)#address-fa
PE-2(config-router)#address-family vpnv4
PE-2(config-router-af)#neighbor 10.10.10.1 activate
PE-2(config-router-af)#exit
PE-2(config)#


Terakhir kita lakukan verifikasi dengan konfigurasi di bawah ini!!!!


PE-1(config)#do sh ip bgp vpnv4 all summary

PE-2(config)#do sh ip vpnv4 all summary


DONE :)


TERIMAKASIH

WASSALAMUALAIKUM WR.WB